Mundo
O que é a PHP? Falha na programação interrompeu sites em todo o mundo
Sites de todo o mundo ficaram em baixo após a descoberta de uma grave vulnerabilidade numa linguagem de programação PHP utilizada para construir grande parte da rede mundial de computadores (World Wide Web).
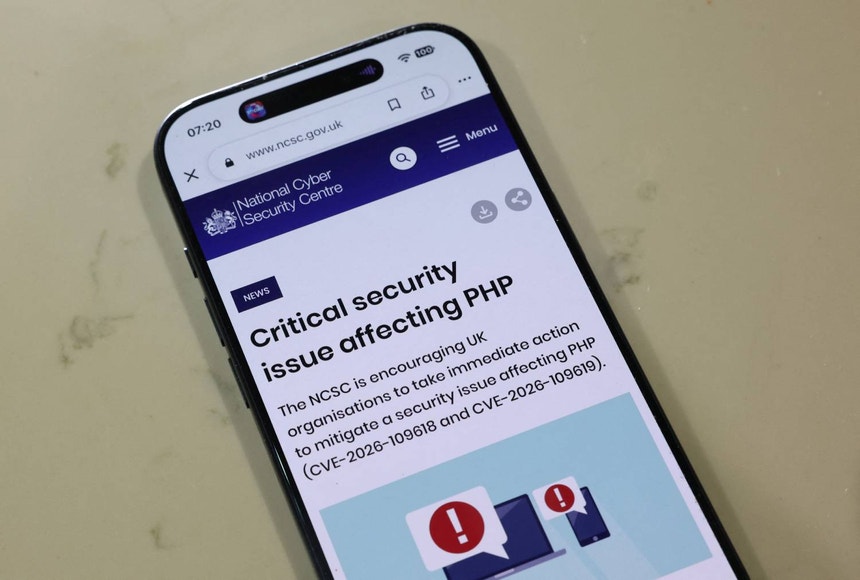
Os programadores da linguagem de programação PHP lançaram, na quarta-feira, correções urgentes para vulnerabilidades que estavam presentes no software há anos, até serem descobertas com o auxílio de inteligência artificial. Recomendaram que todos os utilizadores realizem a atualização "imediatamente".
Com as empresas tecnológicas a avisarem que alguns hackers já estavam a explorar as falhas, as agências governamentais de toda a Europa decidiram retirar os seus sites do ar por precaução.
Estima-se que 70% dos sites utilizem PHP, com milhões de páginas potencialmente afetadas pelas vulnerabilidades — incluindo a Wikipédia e o Facebook.
O Drupal, que é utilizado como plataforma web por vários governos em todo o mundo, é outro serviço afetado pelas vulnerabilidades no PHP. Na Austrália, por exemplo, 391 sites governamentais utilizam uma plataforma baseada em Drupal, denominada GovCMS.
As duas vulnerabilidades foram classificadas pela empresa de segurança Hadrian como uma exploração do tipo PHP2Shell.
Atualmente, a inteligência artificial acelerou este processo, uma vez que pode ser aplicada aos sistemas para identificar possíveis problemas que poderiam não ser detetados pelos humanos, e fá-lo num intervalo de tempo muito mais curto.
A PHP Foundation informou que utilizou um modelo de ponta da Anthropic para analisar o seu código e incluiu o PHP no programa Patch the Planet, da OpenAI. Através desta iniciativa, a falha foi descoberta — em simultâneo com a identificação feita por um investigador chamado Ryan A. — em meados de agosto.
A divulgação das vulnerabilidades esteve sob embargo até ao dia 22 de outubro, para dar tempo aos sites de realizarem as correções.
No entanto, segundo a PHP Foundation, verificou-se que as duas vulnerabilidades começaram a circular em fóruns e redes sociais na terça-feira, o que levou à antecipação da divulgação.Qual a gravidade da situação?É grave. Como afirmou a PHP Foundation, as falhas residem em partes do PHP que são acedidas em praticamente todos os pedidos. “A sua posição central no PHP é o que torna ambas as vulnerabilidades graves e, ao mesmo tempo, difíceis de corrigir sem comprometer a compatibilidade, prejudicar o desempenho ou exigir alterações num vasto ecossistema de extensões de terceiros”.
Somado ao enorme número de sites que dependem do PHP, isto torna o problema extremamente grave, exigindo uma correção o mais rapidamente possível.
Agora que a falha se tornou pública, a Hadrian informou estar a observar “explorações a ocorrer em larga escala”.Quanto tempo levará para corrigir o problema?As correções (patches) já estão disponíveis, e a razão pela qual vários sites ficaram em baixo no último dia foi que as equipas estavam a trabalhar para aplicar essas correções aos seus sistemas imediatamente. Muitos destes sites voltaram a funcionar rapidamente.
As empresas de segurança recomendaram a aplicação imediata das correções; nos casos em que tal não seja possível de imediato, os sistemas devem ser retirados do ar.“Desativar um serviço durante algumas horas custa muito menos do que ter um servidor comprometido”, afirmou Hadrian.
No entanto, tudo dependerá de as empresas e os governos estarem conscientes da necessidade de aplicar as correções e de agirem rapidamente.
“O desafio imediato não é apenas instalar uma correção, mas localizar e gerir todas as instâncias em que o PHP está a ser executado”, explicou Don Smith, vice-presidente de inteligência contra ameaças da Sophos Counter Threat Unit, uma empresa de cibersegurança.
Sigi Goode, professor de sistemas de informação na Universidade Nacional da Austrália, observou que os sites que saíram do ar para realizar a correção não são o verdadeiro problema.
“A maior preocupação são os sites que permanecem online hoje em dia. Os utilizadores devem ter cuidado com eles, pois são alvos claros”.
Alguém vazou a vulnerabilidade e quebrou o embargo?Não é claro se a vulnerabilidade foi divulgada antes do tempo. Segundo a PHP Foundation, algumas empresas de segurança chegaram mesmo a quebrar o embargo após a fuga de informação.
Além disso, a Amazon Threat Intelligence informou, numa publicação no seu blogue, ter identificado uma tentativa de exploração do tipo PHP2Shell quatro dias antes da divulgação pública.
“Enquanto a vulnerabilidade estava sob embargo, um ataque direcionado a um honeypot (sistema isco) a partir de um endereço IP anonimizado sugere que a atividade foi realizada por um agente malicioso — embora ainda não se saiba como é que este agente obteve informações sobre a exploração antes da divulgação oficial”, afirmou a empresa.
No dia em que o embargo deveria ser encerrado — mas antes de tal acontecer —, a Amazon identificou também “múltiplos exploits de prova de conceito” para a vulnerabilidade. Trata-se de demonstrações inofensivas que comprovam a existência de uma falha, sem a utilizar para realizar um ataque — algo semelhante a testar uma porta para verificar se a fechadura está com defeito.
A IA está a tornar a internet mais vulnerável a este tipo de problemas?Com a IA, tornou-se muito mais fácil encontrar vulnerabilidades atualmente. Os agentes de IA conseguem agora identificar problemas que levariam meses ou anos a serem descobertos pelos humanos; além disso, estão a encontrar falhas das quais as pessoas nem sequer tinham conhecimento.
É por isso que, ultimamente, se tem assistido a um aumento do número de atualizações disponibilizadas para software em telemóveis e computadores.
Parte do problema reside no facto de — com exceção dos modelos mais avançados — a IA ser extremamente acessível, permitindo que qualquer pessoa a utilize. Isto gera uma espécie de corrida entre aqueles que tentam proteger os seus sistemas e os hackers que procuram explorar vulnerabilidades descobertas através da IA.
“Os agentes de ameaças agem rapidamente, especialmente com o auxílio da IA. É provável que este se torne um alvo prioritário para eles nas próximas horas e dias; por isso, é fundamental que as organizações monitorizem o PHP e os processos dos servidores web em busca de atividades incomuns, execução de comandos ou outros sinais de que um atacante possa ter obtido acesso ao sistema”, afirmou Smith.
Nas redes sociais, algumas pessoas destacaram também uma caricatura premonitória de Randall Munroe — criador da webcomic XKCD — que aborda a dependência da infraestrutura moderna em relação a projetos mantidos por pequenos grupos ou até mesmo por uma única pessoa.
A PHP Foundation depende de contribuições financeiras e mantém a linguagem com uma equipa de apenas 13 engenheiros (a trabalhar a tempo inteiro ou parcial) — um número ínfimo quando comparado com os milhares de milhões investidos no desenvolvimento de IA.
Com as empresas tecnológicas a avisarem que alguns hackers já estavam a explorar as falhas, as agências governamentais de toda a Europa decidiram retirar os seus sites do ar por precaução.
Segundo o jornal britânico Guardian, a vulnerabilidade na linguagem de programação, que se tornou pública na terça-feira, gerou alertas das agências de segurança nacional de Washington e Londres. O problema significa que milhões de sites terão de passar por correções. Um especialista em infraestruturas de internet afirmou que os agentes estatais russos ou grupos criminosos organizados poderiam explorar a falha para realizar ataques cibernéticos.
Como a correção já foi divulgada publicamente e as ferramentas de inteligência artificial permitem realizar a engenharia inversa da falha com pouco esforço, os especialistas afirmam estar a preparar-se para uma onda de intrusões, à medida que os hackers tentam agir antes que as atualizações sejam aplicadas.
O que é o PHP?O PHP é uma linguagem de script de código aberto com mais de 30 anos de existência, utilizada em grande parte da internet. Os sistemas de gestão de conteúdos e as plataformas de publicação, como o WordPress, são construídos com base no PHP.Estima-se que 70% dos sites utilizem PHP, com milhões de páginas potencialmente afetadas pelas vulnerabilidades — incluindo a Wikipédia e o Facebook.
O Drupal, que é utilizado como plataforma web por vários governos em todo o mundo, é outro serviço afetado pelas vulnerabilidades no PHP. Na Austrália, por exemplo, 391 sites governamentais utilizam uma plataforma baseada em Drupal, denominada GovCMS.
Quais são as vulnerabilidades?
Segundo a PHP Foundation, uma organização sem fins lucrativos que mantém o código do PHP, os problemas “estão localizados em partes do PHP que são despoletadas em praticamente todos os pedidos: a gestão de memória e o tratamento de erros”.As duas vulnerabilidades foram classificadas pela empresa de segurança Hadrian como uma exploração do tipo PHP2Shell.
Estas vulnerabilidades funcionam corrompendo a memória de um site através de um pedido, o qual pode ser utilizado para lançar um ataque. Segundo a Agência de Segurança Nacional (NSA) dos Estados Unidos, isto poderia “proporcionar um caminho direto para o sistema de ficheiros ou para a base de dados do servidor”.
Como foi descoberta a falha?
Historicamente, os investigadores e especialistas em cibersegurança testavam os sistemas em busca de vulnerabilidades e aplicavam correções assim que os problemas eram identificados — ou após um ataque revelar a existência de uma falha.Atualmente, a inteligência artificial acelerou este processo, uma vez que pode ser aplicada aos sistemas para identificar possíveis problemas que poderiam não ser detetados pelos humanos, e fá-lo num intervalo de tempo muito mais curto.
A PHP Foundation informou que utilizou um modelo de ponta da Anthropic para analisar o seu código e incluiu o PHP no programa Patch the Planet, da OpenAI. Através desta iniciativa, a falha foi descoberta — em simultâneo com a identificação feita por um investigador chamado Ryan A. — em meados de agosto.
A divulgação das vulnerabilidades esteve sob embargo até ao dia 22 de outubro, para dar tempo aos sites de realizarem as correções.
No entanto, segundo a PHP Foundation, verificou-se que as duas vulnerabilidades começaram a circular em fóruns e redes sociais na terça-feira, o que levou à antecipação da divulgação.Qual a gravidade da situação?É grave. Como afirmou a PHP Foundation, as falhas residem em partes do PHP que são acedidas em praticamente todos os pedidos. “A sua posição central no PHP é o que torna ambas as vulnerabilidades graves e, ao mesmo tempo, difíceis de corrigir sem comprometer a compatibilidade, prejudicar o desempenho ou exigir alterações num vasto ecossistema de extensões de terceiros”.
Somado ao enorme número de sites que dependem do PHP, isto torna o problema extremamente grave, exigindo uma correção o mais rapidamente possível.
Agora que a falha se tornou pública, a Hadrian informou estar a observar “explorações a ocorrer em larga escala”.Quanto tempo levará para corrigir o problema?As correções (patches) já estão disponíveis, e a razão pela qual vários sites ficaram em baixo no último dia foi que as equipas estavam a trabalhar para aplicar essas correções aos seus sistemas imediatamente. Muitos destes sites voltaram a funcionar rapidamente.
As empresas de segurança recomendaram a aplicação imediata das correções; nos casos em que tal não seja possível de imediato, os sistemas devem ser retirados do ar.“Desativar um serviço durante algumas horas custa muito menos do que ter um servidor comprometido”, afirmou Hadrian.
No entanto, tudo dependerá de as empresas e os governos estarem conscientes da necessidade de aplicar as correções e de agirem rapidamente.
“O desafio imediato não é apenas instalar uma correção, mas localizar e gerir todas as instâncias em que o PHP está a ser executado”, explicou Don Smith, vice-presidente de inteligência contra ameaças da Sophos Counter Threat Unit, uma empresa de cibersegurança.
Sigi Goode, professor de sistemas de informação na Universidade Nacional da Austrália, observou que os sites que saíram do ar para realizar a correção não são o verdadeiro problema.
“A maior preocupação são os sites que permanecem online hoje em dia. Os utilizadores devem ter cuidado com eles, pois são alvos claros”.
Alguém vazou a vulnerabilidade e quebrou o embargo?Não é claro se a vulnerabilidade foi divulgada antes do tempo. Segundo a PHP Foundation, algumas empresas de segurança chegaram mesmo a quebrar o embargo após a fuga de informação.
Além disso, a Amazon Threat Intelligence informou, numa publicação no seu blogue, ter identificado uma tentativa de exploração do tipo PHP2Shell quatro dias antes da divulgação pública.
“Enquanto a vulnerabilidade estava sob embargo, um ataque direcionado a um honeypot (sistema isco) a partir de um endereço IP anonimizado sugere que a atividade foi realizada por um agente malicioso — embora ainda não se saiba como é que este agente obteve informações sobre a exploração antes da divulgação oficial”, afirmou a empresa.
No dia em que o embargo deveria ser encerrado — mas antes de tal acontecer —, a Amazon identificou também “múltiplos exploits de prova de conceito” para a vulnerabilidade. Trata-se de demonstrações inofensivas que comprovam a existência de uma falha, sem a utilizar para realizar um ataque — algo semelhante a testar uma porta para verificar se a fechadura está com defeito.
A IA está a tornar a internet mais vulnerável a este tipo de problemas?Com a IA, tornou-se muito mais fácil encontrar vulnerabilidades atualmente. Os agentes de IA conseguem agora identificar problemas que levariam meses ou anos a serem descobertos pelos humanos; além disso, estão a encontrar falhas das quais as pessoas nem sequer tinham conhecimento.
É por isso que, ultimamente, se tem assistido a um aumento do número de atualizações disponibilizadas para software em telemóveis e computadores.
Parte do problema reside no facto de — com exceção dos modelos mais avançados — a IA ser extremamente acessível, permitindo que qualquer pessoa a utilize. Isto gera uma espécie de corrida entre aqueles que tentam proteger os seus sistemas e os hackers que procuram explorar vulnerabilidades descobertas através da IA.
“Os agentes de ameaças agem rapidamente, especialmente com o auxílio da IA. É provável que este se torne um alvo prioritário para eles nas próximas horas e dias; por isso, é fundamental que as organizações monitorizem o PHP e os processos dos servidores web em busca de atividades incomuns, execução de comandos ou outros sinais de que um atacante possa ter obtido acesso ao sistema”, afirmou Smith.
Nas redes sociais, algumas pessoas destacaram também uma caricatura premonitória de Randall Munroe — criador da webcomic XKCD — que aborda a dependência da infraestrutura moderna em relação a projetos mantidos por pequenos grupos ou até mesmo por uma única pessoa.
A PHP Foundation depende de contribuições financeiras e mantém a linguagem com uma equipa de apenas 13 engenheiros (a trabalhar a tempo inteiro ou parcial) — um número ínfimo quando comparado com os milhares de milhões investidos no desenvolvimento de IA.
Artigos Relacionados